Die Befehle, die du im Alltag mit einem Kubernetes-Cluster wirklich brauchst, sortiert nach Aufgabe. Wie die Objekte zusammenhängen, erklärt der Artikel Kubernetes: Aufbau verstehen und richtig nutzen.
In den Beispielen heißt die Anwendung web, der Namespace shop und der Node node1.
Kontext und Namespace
Mit welchem Cluster du gerade sprichst, steht im aktuellen Kontext. Prüf ihn vor jedem Befehl, der etwas ändert.
kubectl config get-contexts
kubectl config current-context
kubectl config use-context produktion
Namespace für den aktuellen Kontext festlegen, damit du nicht jedes Mal -n shop brauchst:
kubectl config set-context --current --namespace=shopÜberblick verschaffen
kubectl cluster-info
kubectl get nodes -o wide
kubectl get all -n shop
kubectl get pods -A
kubectl get pods -A --field-selector=status.phase!=Running
-A zeigt alle Namespaces, -o wide zusätzlich Node und IP. get all zeigt nicht wirklich alles, ConfigMaps, Secrets, Ingress und PVCs fehlen.
Welche Objekttypen das Cluster kennt und welche Felder ein Objekt hat:
kubectl api-resources
kubectl explain deployment.spec.strategy
Ressourcen anzeigen
kubectl get deploy,svc,ingress,pvc -n shop
kubectl get pods -l app=web -n shop
kubectl get pods -n shop --show-labels
kubectl get pods -n shop -w
kubectl describe pod <pod> -n shop
kubectl get deployment web -n shop -o yaml
describe zeigt am Ende die Events. Dort steht fast immer, warum etwas nicht startet. -w beobachtet Änderungen live.
Einzelne Felder herausziehen:
kubectl get pods -n shop -o custom-columns=NAME:.metadata.name,NODE:.spec.nodeName,STATUS:.status.phase
kubectl get pods -n shop -o jsonpath='{.items[*].spec.containers[*].image}'
Fehlersuche bei Pods
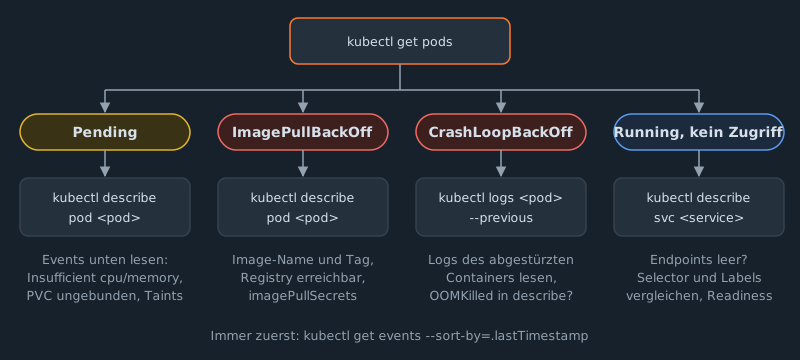
Events des Namespace, die neuesten unten:
kubectl get events -n shop --sort-by=.lastTimestampLogs lesen:
kubectl logs <pod> -n shop
kubectl logs -f deployment/web -n shop
kubectl logs -l app=web -n shop --all-containers --since=1h
kubectl logs <pod> -n shop --previous
--previous zeigt die Logs des abgestürzten Containers vor dem Neustart. Bei CrashLoopBackOff ist das der wichtigste Befehl.
In einen laufenden Container wechseln:
kubectl exec -it <pod> -n shop -- shHat das Image keine Shell, hängst du einen Debug-Container an den Pod:
kubectl debug -it <pod> -n shop --image=busybox --target=webEinen Service oder Pod ohne Ingress von deinem Rechner aus aufrufen, danach erreichbar unter http://localhost:8080:
kubectl port-forward svc/web 8080:80 -n shopPrüfen, ob ein Service überhaupt Pods gefunden hat. Steht bei Endpoints nichts, passen Selector und Labels nicht zusammen oder kein Pod ist bereit:
kubectl describe svc web -n shopRessourcenverbrauch, benötigt den metrics-server (bei k3s dabei):
kubectl top nodes
kubectl top pods -n shop --sort-by=memory
Änderungen einspielen
kubectl diff -f web.yaml
kubectl apply -f web.yaml
kubectl apply -f ./manifeste/
kubectl delete -f web.yaml
Vorlage für ein neues Manifest erzeugen, ohne etwas anzulegen:
kubectl create deployment web --image=registry.domain.de/shop/web:1.5.0 --dry-run=client -o yaml > web.yamlSecret direkt im Cluster anlegen und wieder auslesen:
kubectl create secret generic web-db -n shop --from-literal=password='GeheimesPasswort'
kubectl get secret web-db -n shop -o jsonpath='{.data.password}' | base64 -d
Deployments ausrollen und zurückrollen
kubectl set image deployment/web web=registry.domain.de/shop/web:1.5.1 -n shop
kubectl rollout status deployment/web -n shop
kubectl rollout history deployment/web -n shop
kubectl rollout undo deployment/web -n shop
kubectl rollout undo deployment/web -n shop --to-revision=3
kubectl rollout restart deployment/web -n shop
rollout restart startet alle Pods nacheinander neu, zum Beispiel nach einer geänderten ConfigMap. Löschen der Pods von Hand ist dafür nicht nötig.
Skalieren:
kubectl scale deployment web --replicas=5 -n shopÄndere Image und Replicas für den Dauerbetrieb im YAML in Git. Was du nur per Befehl änderst, überschreibt das nächste kubectl apply.
Nodes warten
Vor einem Neustart oder Update eines Nodes neue Pods fernhalten und laufende sauber verschieben:
kubectl cordon node1
kubectl drain node1 --ignore-daemonsets --delete-emptydir-data
--delete-emptydir-data löscht die Daten in emptyDir-Volumes der verschobenen Pods. Danach den Node wieder freigeben:
kubectl uncordon node1Rechte prüfen
kubectl auth can-i create deployments -n shop
kubectl auth can-i --list -n shop
kubectl auth can-i get secrets -n shop --as=system:serviceaccount:shop:default
Aufräumen
kubectl delete pod <pod> -n shop
kubectl delete pods -n shop --field-selector=status.phase=Failed
kubectl delete namespace test
Ein gelöschter Pod eines Deployments wird sofort neu angelegt. Das Löschen eines Namespace entfernt alles darin, auch PVCs und je nach Speicherklasse die Daten.
Hinweis
Zwei Einstellungen sparen viel Tipparbeit. In der ~/.bashrc:
alias k=kubectl
source <(kubectl completion bash)
complete -o default -F __start_kubectl k
Für zsh lautet die Vervollständigung source <(kubectl completion zsh). Damit ergänzt die Tab-Taste auch Pod- und Namespace-Namen.
Inhalt